Dopo il mio articolo sulla Blueprint Alliance, questa guida traduce il ruolo di un Agent Gateway in un esempio concreto di configurazione. Collega Dust ai server MCP tramite Okta, configura l’accesso degli utenti e Static OAuth, seleziona i tool da esporre e riconduci le richieste sia all’agente sia al suo utente.
Una riflessione critica ma non anti-IA su costi, produttività, licenziamenti e lavoro umano nel 2026. L’IA è reale e utile, ma la promessa di sostituire un team con un abbonamento da pochi dollari mostra limiti economici, tecnici e organizzativi sempre più evidenti.
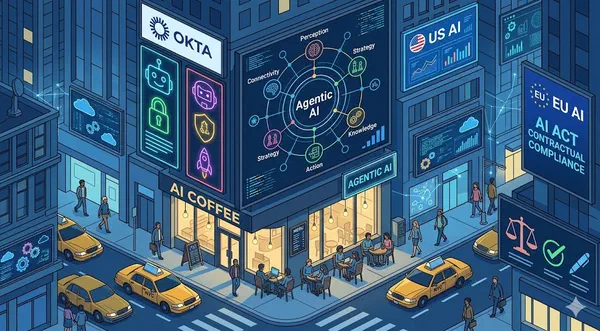
Rientrato da una settimana a New York, racconto come l’AI sia ormai ovunque: dai cartelloni di Times Square alle metropolitane, dai caffè ai laptop di studenti e professionisti. Un viaggio tra pubblicità, usi reali e rischi di governance nell’era degli agenti AI.
EU AI Act, NIST AI RMF, NIS2, DORA: quattro framework normativi, un unico livello di identità. Come il blueprint O4AA di Okta risponde a ogni requisito di conformità prima della scadenza di agosto 2026.
Approfondimento a livello di protocollo sui quattro pattern di accesso di Okta for AI Agents: struttura del token ID-JAG, diagrammi di sequenza, esempi di audit log e configurazione passo-passo in Okta per XAA, STS, PSK e Service Account.
Una panoramica strategica dei quattro pattern di accesso per le integrazioni degli agenti IA — XAA, STS, PSK, Service Account — con matrice di confronto, framework decisionale e roadmap di migrazione. Il deep dive complementare copre i dettagli di protocollo e la configurazione in Okta.
Okta Showcase 2026 presenta l’Agentic Enterprise Blueprint: un framework completo per scoprire, governare e proteggere gli AI agent come identità di primo livello, affrontando la crisi emergente dello shadow AI e i requisiti di conformità normativa.